
NIS-2 Akademie: Die spezialisierte Wissensplattform für Krankenhäuser, Rettungsdienste, Pflegeeinrichtungen und Großpraxen
Die NIS-2-Akademie unterstützt Gesundheitseinrichtungen bei der wirtschaftlichen und praxisgerechten Umsetzung von NIS-2. Die Inhalte basieren auf langjähriger Projekterfahrung sowie auf wissenschaftlich fundierter Fachliteratur renommierter SPRINGER-Autoren.
Statt Theorieüberlastung, Normendschungel und aufwendiger Recherchen konzentriert sich die NIS-2-Akademie auf das wirklich Wesentliche, das in der Praxis tatsächlich erforderlich ist. Ziel ist es, Verantwortliche dabei zu unterstützen, gesetzliche Anforderungen effizient, nachvollziehbar und mit vertretbarem Aufwand umzusetzen.
Aus Fachliteratur entstehen verständliche Videos, Handouts, Checklisten, Praxishilfen und Mustervorlagen. Komplexe regulatorische Anforderungen werden auf ihre wesentlichen Inhalte reduziert und für die besonderen Anforderungen von Krankenhäusern, Rettungsdiensten, Pflegeeinrichtungen und Großpraxen aufbereitet.
Die Akademie Schwerpunkte
- Informationssicherheitsmanagement (ISMS)
- Externe ISB-Leistungen
- Schulung von Leitungsorganen und Mitarbeitenden (VIDEO)
- Künstliche Intelligenz und KI-Kompetenz
- Praxisvorlagen, Checklisten und Handlungsempfehlungen
NIS-2-Akademie – Fachliteratur zum Sehen. Wissenschaftlich fundiert. Wirtschaftlich umsetzbar. Speziell für das Gesundheitswesen.
NIS-2 Akademie Experten
- Claudia Wente-Waedlich, Geschäftsführerin, Referentin und Fachbuchautorin
- Stephan Engels, Geschäftsführer und Referent
- Rainer Waedlich. Beiratsvorsitzender und Fachbuchautor
- Prof. Dr. Lloyd Hildebrand, Beirat und Fachbuchautor
- Arno Zurstrassen, Beirat und Fachanwalt für Medizinrecht
- Peter Scherer, ISB- und IT-Spezialist
- Mo Touzani, NIS-2 und IT-Spezialist
Zu den Zielgruppen
Die Fachbuch-Bibliothek der NIS-2 Akademie Autoren
NIS-2 im Gesundheitswesen stellt besondere Anforderungen: über 40% der speziellen Verpflichtungen ergeben sich aus den besonderen Aufgaben aus der medizinischen, rettungsdienstlichen und pflegerischen Versorgung:
NIS-2 Gesetz im Gesundheitswesen
Die ausufernde Bürokratisierung überfordert Ärzte und Gesundheitsmanager in der ambulanten und stationären Versorgung durch immer höhere Verpflichtungen und Risiken. Die neue EU-Gesetzgebung mit dem NIS-2 Umsetzungsgesetz für konsequente Informationssicherheit und hohe persönliche Risiken für Führungskräfte stellt einen Paradigmenwechsel im Gesundheitswesen dar. Das Buch bietet Hilfe zur Selbsthilfe für alle, die Verantwortung in Krankenhäusern, Kliniken, Praxen sowie Pflegeeinrichtungen tragen. Ärzte können mit dem Wissen, das durch das Buch vermittelt wird, wieder ihre eigene Organisation beherrschen.
NIS-2 im Gesundheitswesen für Mitarbeitende
Im Gesundheits- und Sozialwesen haben Verantwortliche und versorgende Mitarbeitende über 45 Gesetze, Verordnungen, Richtlinien und verbindliche Empfehlungen zu beachten. Das Buch reflektiert die Anforderungen nach Prioritäten und Risiken für persönliche Haftungen und Verantwortungen für sie. Gleichzeitig kann NIS-2 für sie ein „Job-Enrichment“ darstellen. NIS-2 ist Grundlage für die professionelle Digitalisierung.
NIS-2 für Universitätskliniken und große Krankenhäuser
Das Essential gibt den verantwortlichen Vorständen, Geschäftsführern, Vereinspräsidenten, Vorsitzenden und Aufsichtsräten in besonders großen Krankenhäusern Informationsleitlinien für die NIS-2 Umsetzung. Das NIS-2 Umsetzungs- und Cyberschutz-Gesetz stellt eine tiefgreifende Veränderung für über 450.000 Personen in der stationären medizinischen Versorgung dar. Das Gesetz bildet die regulatorische Grundlage für den sicheren Einsatz der Digitalisierung und der Künstlichen Intelligenz (KI) im Gesundheitswesen. Im allgemeinen Teil des Essentials wird das NIS-2 Umsetzungsgesetz und ihre Auswirkungen auf den Gesundheitsmarkt beschrieben.
NIS-2 im Rettungsdienst
Der Rettungsdienst weist im Vergleich zu Krankenhäusern und anderen Gesundheitseinrichtungen ein deutlich höheres Cyberrisiko auf. Digitale Störungen können unmittelbar die Einsatzfähigkeit und damit die Notfallversorgung der Bevölkerung beeinträchtigen. Die Einbeziehung des Rettungsdienstes in die NIS-2-Regulierung stellt daher die längst überfällige Anerkennung seiner Rolle als kritische digitale Versorgungsinfrastruktur dar. Das Buch adressiert alle wichtigen Aspekte der NIS-2 Konformität im Rettungsdienst. Es liefert pragmatische Unterstützungen für die Verantwortlichen auch in Form von Textvorlagen, Checklisten und Schulungsübersicht
NIS-2 Akademie Informations Videos
NIS-2-Akademie
Wissensbasiertes Management für Cyberschutz und Informationssicherheit

Welche Branchen sind durch NIS-2 betroffen?
Die EU-Richtline 2022/2555, bekannt als NIS-2, definiert 12 Sektoren mit hoher Kritikalität und 6 sonstige kritische Sektoren.
Innerhalb der Sektoren werden die einzelnen Segmente spezifiziert (Anlage 1 und 2 zum NIS-2-Gesetz).
Insgesamt gehen die Analysten davon aus, dass in Deutschland zwischen 30.000 und 40.000 Organisationen betroffen sind.
Hinzu kommen Organisationen der Lieferketten nach Schätzungen ca. 100.000.
Der Gesundheitssektor wurde sehr deutlich erweitert.
Insgesamt sind nach statistischen Auswertungen ca. 13.000 Organisationen in der medizinischen und pflegerischen Versorgung betroffen.
Sektoren hoher Kritikalität
- Energiesektor
- Verkehrswesen (Straße,
Schiene, Luft, Wasserwege) - Finanzwesen
- Finanzmarktinfrastrukturen
- Gesundheitssektor
- Wasserversorgung
- Abwassermanagement
- Digitale Infrastrukturen
(zum Beispiel Rechenzentren
oder Clouddienst-Anbieter) - B2B-Dienstleister im Bereich Informations- und Kommunikationstechnologie (IKT)
- Staatliche Verwaltung
- Raumfahrt
Sonstige kritische Sektoren
- Versandunternehmen (Post-
und Kurierdienstleistungen) - Entsorgungswesen
- Chemieindustrie (Produktion und Handel)
- Lebensmittelindustrie (Produktion und Vertrieb)
- Produzierendes Gewerbe
- Anbieter digitaler Services
- Einrichtungen im Forschungs-
und Entwicklungsbereich
Welche Organisationen sind im Gesundheitssektor betroffen?
Zu den wichtigen Zielgruppen im Gesundheitssektor gehören Krankenhäuser, Kliniken und große pflegerische Einrichtungen.
Organisationen
Anz. Gesamt
NIS-2-Anteil
Anz. GF § 38
Anz. MA § 38
> Arztpraxen & MVZ
125.000
5.625
11.250
337.500
> Zahnarztpraxen
48.000
1.200
2.400
72.000
> Pflegeeinrichtungen
15.400
2.310
9.240
138.600
> Ambulante Pflegedienste
2.702
900
1.800
54.000
> Krankenhäuser inkl. ASV
1.950
1.950
11.700
1.365.000
> Privatkliniken
1.104
220
880
26.400
> Reha-Einrichtungen
1.200
600
2.400
36.000
Zwischensumme
195.356
12.805
39.670
2.029.500
Von den insgesamt etwa 195.000 Einrichtungen im Gesundheitssektor in Deutschland sind etwa 12.800 Organisationen betroffen (etwa 6,6%).
Betrachtet man die Anzahl der Beschäftigten, so liegen die Schätzungen bei über 2 Millionen Personen, die in NIS-2-Organisationen im Gesundheitssektor arbeiten.
Welche Verpflichtungen stehen im Gesetz?
NIS-2 stellt einen Paradigmenwechsel hinsichtlich der EU-Gesetzgebung mit Einfluss auf die Mitgliedsstaaten dar.
So werden beispielsweise konkrete Anforderungen an die Schulungsmaßnahmen für Geschäftsleitungen der Organisationen gestell:
§ 38 BSIG-E: Billigungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen
(1) Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen sind verpflichtet, die von diesen Einrichtungen nach § 30 zu ergreifenden Risikomanagementmaßnahmen im Bereich der Cybersicherheit zu billigen und ihre Umsetzung zu überwachen.
(2) Ein Verzicht der Einrichtung auf Ersatzansprüche aufgrund einer Verletzung der Pflichten nach Absatz 1 oder ein in einem groben Missverhältnis zu einer bestehenden Ungewissheit über das Rechtsverhältnis stehender Vergleich der Einrichtung über diese Ansprüche ist unwirksam. Dies gilt nicht, wenn der Ersatzpflichtige zahlungsunfähig ist und sich zur Abwendung des Insolvenzverfahrens mit seinen Gläubigern vergleicht oder wenn die Ersatzpflicht in einem Insolvenzplan geregelt wird.
(3) Die Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen müssen regelmäßig an Schulungen teilnehmen, um ausreichende Kenntnisse und Fähigkeiten zur Erkennung und Bewertung von Risiken sowie Risikomanagementpraktiken im Bereich der Sicherheit in der Informationstechnik und die Auswirkungen von Risiken sowie Risikomanagementpraktiken auf die von der Einrichtung erbrachten Dienste zu erwerben.
Jetzt Termin sichern!
Welche Abteilungen sind in die NIS-2-Planung aufzunehmen?
Das rechtskonforme NIS-2-Abteilungsnetzwerk
Cyberschutz, Informationssicherheit und Datenschutz

Welche Aufgaben hat die Geschäftsleitung mit Priorität zu erfüllen?
Mit Inkrafttreten der NIS2-Richtlinie gibt es zwei Kriterien für die Betroffenheit:
Die Gesamtverantwortung der Geschäftsleitung
-Etablierung abteilungsübergreifendes NIS-2-Team
- Synchronisierung mit Personalabteilung
- Synchronisierung mit QM-Abteilung
Bereitstellung Budgets und Finanzierungsmodelle
- Synchronisierung mit Finanzabteilung
- Synchronisierung mit Einkaufsabteilung
Definition von NIS-2 konformer Leitlinie
- Synchronisierung mit IT-Abteilung
- Synchronisierung mit QM-Abteilung
Entwicklung Strategien zum Krisenmanagement
- Synchronisierung mit Personalabteilung
- Synchronisierung mit QM-Abteilung
Die Geschäftsleitung hat neben der Gesamtverantwortung weitere „High Level“ Aufgaben im NIS-2-Kontext zu erfüllen.
Dazu gehören:
- Benennung von Abteilungskoodinatoren für ein übergeordnetes NIS-2-Projektteam
- Planung eines NIS-2-Finanzbudgets in enger Abstimmung mit der Finanzabteilung
- Entwicklung einer NIS-2 konformen Leitlinie zusammen mit Vertretern der Mitarbeitenden
- Abstimmung von Notfallplänen und Strategien für ein Krisenmanagement
Welche Aufgaben hat die Rechtsabteilung im NIS-2-Kontext zu erfüllen? (Beispiel)
Die Rechtsabteilung oder der Justiziar (Einordnung und Verträge)
- Analyse rechtliche Anforderungen NIS-2 für die Organisation
- NIS-2 relevante Vertragsgestaltung Lieferanten
- NIS-2 relevante Vertragsgestaltung Human Resources
- Analyse Versicherungs- und Haftungsmanagement
Die Einkaufsabteilung
- Identifikation NIS-2 relevanter Lieferanten und Partner
- Erstellung NIS-2-Anforderungskatalog für Lieferanten und Dienstleistende
- Durchführung der Lieferkettenaudits nach NIS-2-Anforderungen
- Durchführung von Systembeschaffungen nach NIS-2-Vorgabe
- Integration der NIS-2-Anforderungen in das interne QM-System
- Etablierung eines NIS-2-PDCA-Managements
- Etablierung eines Zutritts-, Zugangs- und Zugriffsmanagements
- Entwicklung des IT-Notfallmanagements nach NIS-2
Die IT-Abteilung
- Durchführung einer Risikonalayse nach NIS-2
(Beispiel ISO 27001 4.3, 4.5.4, 4.5.29/30) - Durchführung KPI- und Wirksamkeitsanalysen
- Etablierung eines Kryptographie- und Verschlüsselungsmanagements
- Entwicklung NIS-2-Standards für Medizintechnik
- Umsetzung einer Mehrfaktor-Authentifizierung
Erfahren Sie mehr
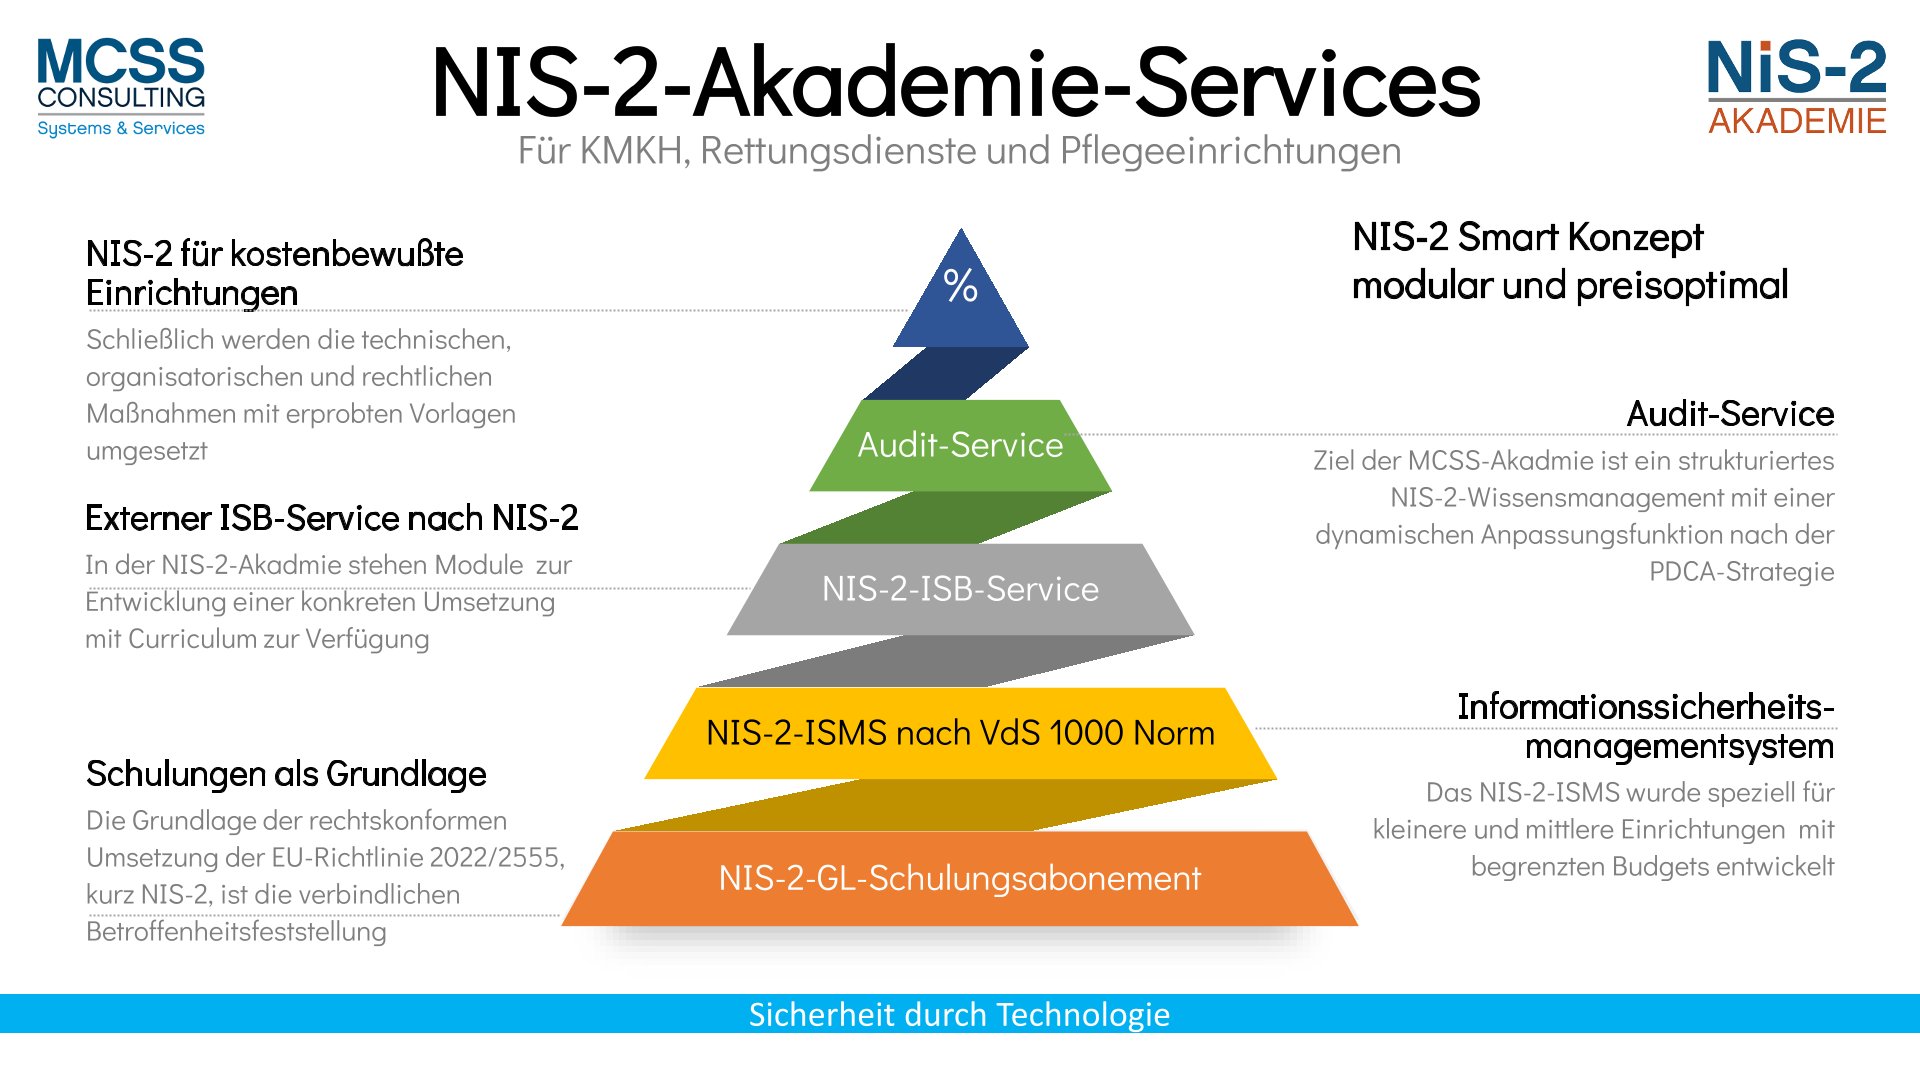
Welche NIS-2 Services stellt die NIS-Akademie zur Verfügung?
Für kleine bis mittelgroße Einrichtungen im Gesundheitswesen überschreiten die Aufwendungen für die NIS-2 Umsetzung fast immer zu hoch. Die NIS-2 Akademie hat deshalb die „SMART NIS-2“ Kollektion entwickelt. Damit können Krankenhäuser, Kliniken, Rettungsdienste und Pflegeeinrichtungen bis zu Zweidrittel der Standard-Aufwendungen sparen. Dies wird insbesondere durch komplette Vorlagen, Checklisten und Schulungsunterlagen erreicht.
Die Expertensysteme wurden für die rechtskonforme Umsetzung der Regulatorik, insbesondere für die Bereiche IT-Sicherheit und Cyberschutz, entwickelt:
SMART NIS-2
Schulungen
Mit über 60 Vorlagen
für die Zielgruppen
SMART NIS-2
ISMS Handbuch
Mit über 60 Vorlagen
für die Zielgruppen
SMART NIS-2
ISB-Service
Externe Services mit
Informationssicherheits-
Beauftragten
SMART NIS-2
Lieferanten-
Cybermanagement
Externe Services für
Lieferanten-Audits
Welche Leistungen bietet das NIS-2-Expertensystem?
Das NIS-2-Expertensystem ist bislang das einzige dieser Art in Europa.
Es basiert auf einer cloudbasierten Plattform, das von dem ZIM-Innovationsprogramm des Bundeswirtschaftsministeriums gefördert und mit dem ersten Preis des Jahres 2022 ausgezeichnet wurde.
Das NIS-2-Leistungsspektrum besteht aus aus mehr als 360 Funktions- und Inhaltskomponenten:
Mehrstufige Risikoanalysen:
- Cyberschutz und Informationssicherheit
- Datenschutz
- Digitalisierungsprozesse
- Prozess- und Qualitätsmanagement in der medizinischen Versorgung
NIS-2-Curriculumvorlagen
Planungsprogramme für Handlungsempfehlungen
Prozessbeschreibungen und Verfahrensanweisungen
Arbeitschecklisten für die Abteilungsaufgaben
Wissenstests
Schulungskomponenten für Smartphones
Schulungs- und Erklärvideos
Den Objekten liegen ISO 9001 Normen zugrunde, sodass die Vorlagen in bestehende Dokumentenverwaltungssystem oder QM-Systeme übernommen werden können.
Wie wird ein NIS-2-Curriculum entwickelt?
Ein NIS-2-Curriculum ist ein Schulungsplan, in dem die relevanten technischen, organisatorischen und rechtlichen Maßnahmen abgebildet sind.
Eine solche Vorlage kann an die individuelle Situation einer NIS-2 betroffenen Organisation angepasst werden. Ein Curriculum ist abhängig von den personellen Qualifikationen und Kapazitäten der Organisation.
Wenn Ressourcen fehlen, kann geprüft werden, welche Management- oder Expertensysteme eingesetzt werden können. Das NIS-2-System ist ein solches Expertensystem, mit dem bis zu 70% der Ressourcen im Vergleich zu herkömmlichen Strukturen eingespart werden können.
18+6 Monate Curriculum zur Umsetzung von NIS-2 nach EU-RL 2022/2555

Die 10 NIS-2-Anforderungsmodule (plus Start und Zusammenfassung)
Wie werden die NIS-2-Lösungen eingesetzt?
Die Expertensysteme sind installationsfrei und innerhalb von 24 Stunden nach Lizenzierung einsatzbereit.

Wofür steht NIS-2?
Einführung
1
Risikobewertungen und Sicherheitsrichtlinien
2
Bewertung der Wirksamkeit von Sicherheitsmaßnahmen
3
Einsatz von Kryptographie und Verschlüsselung
4
Umgang mit und Meldepflicht bei Sicherheitsvorfällen
5
Beschaffung von Systemen
6
Cybersicherheitsschulungen und Computerhygiene
7
Sicherheitsverfahren für Zugang zu sensiblen Daten
8
Betriebskontinuität und Strategien zum Krisenmanagement
9
Einsatz von Mehrfaktor-Authentifizierung
10
Sicherheit im Zusammenhang mit Lieferketten

Zusammenfassung
Wofür steht NIS-2?
Einführung
1
Risikobewertungen und Sicherheitsrichtlinien
2
Bewertung der Wirksamkeit von Sicherheitsmaßnahmen
3
Einsatz von Kryptographie und Verschlüsselung
4
Umgang und Meldepflicht mit Sicherheitsvorfällen
5
Beschaffung von Systemen
6
Cybersicherheitsschulungen und Computerhygiene
7
Sicherheitsverfahren für Zugang zu sensiblen Daten
8
Betriebskontinuität und Strategien zum Krisenmanagement
9
Einsatz von Mehrfaktor-Authentifizierung
10
Sicherheit im Zusammenhang mit Lieferketten
Zusammenfassung
G
Geschäftsleitung
R
Rechtsabteilung
P
Personalabteilung
E-V
Einkaufsabteilung/Verwaltungsabteilung
IT
IT-Abteilung
Q-S
QM-Abteilung/Sicherheitsabteilung
F
Finanzabteilung
VS
Versorgungsabteilung (operativ)
Erfahren Sie mehr
Welche Technologie steht hinter den Expertensystemen?
Die NIS-2-Expertensysteme basieren auf einer Hybrid-Plattform bestehend aus einem Azure-System (Microsoft) und einem WordPress-Frontend (Open Source). Das System wurde 2022 vom Bundeswirtschaftsministerium mit dem ersten Innovationspreis für Einzelprojekte ausgezeichnet.
Das cloudbasierte
Expertensystem
zum Management von Digitalisierung, Cybersicherheit und Datenschutz
Zielgruppen: KMUs, Organisationen und medizinische und pflegende Einrichtungen

Der große Vorteil der Projekte besteht in der Skalierbarkeit der NIS-2-Expertensysteme.
Die vier dedizierten Versionen für KMUs, Krankenhäuser, Pflegeeinrichtungen und übergeordnete Organisationen können homogen kombiniert werden.
Organisationen im Gesundheitssektor mit sektorübergreifenden Anwendungen können diese parallel in einer Struktur nutzen.
Haben Sie Fragen an uns? Kontaktieren Sie uns hier!
Kontaktformular
MCSS GmbH | Subbelrather Straße 15a • 50823 Köln | Telefon +49 (0) 221 820 089 0 | Telefax | E-Mail info[at]mcss-ug.de
Kompetenzprofil
Das NIS-2-Expertensystem wird von führenden Versicherungen als Assistenzsystem für Cyberversicherungen kombiniert mit spezialisierten Policen angeboten.
MC-KLINIK, MC-KMU, MC-CURA und MC-ORG können auch zu Vorzugskonditionen direkt lizenziert werden.
NIS-2-Abteilungsmodule
NIS-2-Verfahrensanweisungen / Prozessbeschreibungen
NIS-2-Arbeitschecklisten
Schulungs- und Erklärvideos
NIS-2-Dokumentenseiten (Wissensdatenbank)
Stunden Entwicklung für MCSS-NIS-2-Expertensysteme
Kostenlosen Beratungstermin vereinbaren
NIS Consult UG | Colonius Carré Subbelrather Straße 15a • 50823 Köln | Telefon +49 (0) 179 138 99 40 I
E-Mail info[at]nis-consult.de
NIS-2-Betroffenheitsanalyse beantragen
NIS Systems and Services | Subbelrather Straße 15a • 50823 Köln | Telefon +49 (0) 221 820 089 0 I
E-Mail info[at]nis-consult.de